分类
相关文章
-

技术指南 实现智能路由的cdn海外防御 降低恶意流量影响
2026/9/26 -

战网游戏无限获取CDN 在多节点布局下的传播路径分析
2026/10/17 -

开发者视角讲解高防cdn使用方法与API自动化接入示例
2026/9/1 -

棋牌运营商如何通过棋牌游戏cdn防攻击 降低宕机风险
2026/9/6 -

高防cdn579云快速部署指南结合运维自动化降低风险窗口
2026/6/12 -

高防cdn是怎么防御的常见误区与厂商宣称的核验方法
2026/6/11
热门标签
如何启用高防CDN?详细步骤与新手容易忽略的问题合集
2026年10月8日
1.
为什么需要高防CDN:基本概念与衡量指标
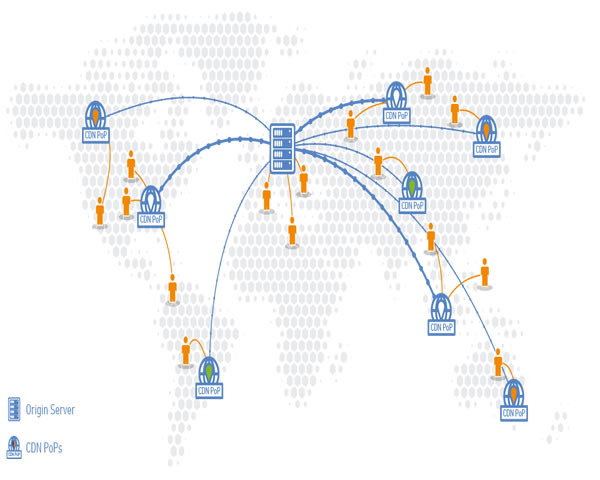
• 高防CDN的作用是将流量引导至分布式边缘节点,缓解对源站的DDoS攻击和连接耗尽。• 常用衡量指标包括:吞吐量(Gbps)、并发连接数(万/级)、请求数(QPS)和丢包率。
• 举例说明:普通VPS峰值带宽100Mbps,在遭到5Gbps UDP攻击时必然瘫痪,需外部清洗能力。
• 性能参考:高防节点通常能承受从1Gbps到数Tbps的清洗能力,服务SLA按峰值链路计费。
• 选择时还要看WAF规则、速率限制、七层防护(L7)与源站替换(回源)能力。
• 新手关键点:要区分“普通CDN”的缓存加速和“高防CDN”的清洗服务,两者功能不同。
2.
准备工作:域名、DNS与源站评估
• 确认域名归属:控制台能修改DNS或添加CNAME记录是启用高防CDN的前提。• DNS策略:建议将域名的A记录切换为高防提供的CNAME或IP,先将TTL设低(例如60秒)便于回滚。
• 源站评估:记录源站真实IP(例如VPS:公网IP 203.0.113.45,带宽100Mbps,4vCPU/8GB),用于回源配置。
• 防止泄露:将所有关联服务(邮件、API等)迁移或通过子域分离,避免暴露原始IP。
• 端口与协议清单:列出需要代理的端口(如80/443/22/2083等),确认高防是否支持这些端口。
• 监控准备:部署基础监控(带宽、连接数、负载)便于启用后评估效果。
3.
实际启用步骤:从申请到生效的逐步操作
• 第一步,选择供应商并提交接入域名,确认支持的清洗阈值与计费模型。• 第二步,在高防控制台配置回源地址(如源站:203.0.113.45:443)并设置回源协议为HTTPS或HTTP。
• 第三步,控制台生成接入域名的CNAME,修改域名解析把www.example.com指向提供商的CNAME,TTL临时设为60秒。
• 第四步,开启WAF规则、速率限制与自定义白名单/黑名单,设置CC防护阈值(例如同IP每秒不超过10次请求)。
• 第五步,上传/绑定证书:可选择托管证书(自动续期)或上传自有证书(例如RSA 2048位)。
• 第六步,验证生效:使用curl/浏览器访问并检查响应头(如通过X-Cache等字段确认流量走CDN)。
4.
源站保护与回源策略:避免被绕过的关键设置
• 隐藏真实IP:在安全组/防火墙中仅允许高防IP段回源访问,阻断公网直连。• 回源白名单:在源站防火墙加入高防节点出口IP,例如192.0.2.0/24(以实际提供商IP为准)。
• 使用代理协议:启用PROXY protocol或X-Forwarded-For,以便源站识别真实客户端IP并做日志记录。
• 健康检查:设置合适的健康检查频率和超时(例如每10秒一次,超时5秒),避免误判下线。
• 案例说明:某电商源站IP 198.51.100.22 曾因未限制接入导致被直接DDoS,改为仅允许高防回源后恢复正常。
• 新手易错:忘记在服务器端打开只有高防节点可访问的端口或误配置安全组导致回源失败。
5.
证书、HTTPS与协议转换注意事项
• HTTPS模式:建议使用“终端到边缘TLS + 边缘到源站TLS”的全链路加密,防止中间解密风险。• 证书类型:支持免费Let's Encrypt或上传自签名/商业证书(示例:CN=www.example.com, RSA 2048)。
• SNI与回源主机头:确保回源主机头与证书的域名匹配,或使用回源主机头功能填入源站主机名。
• 协议兼容:确认是否需要HTTP/2或HTTP/3,部分高防仅在边缘支持HTTP/3,回源仍为HTTP/1.1或HTTP/2。
• 性能与安全权衡:开启TLS1.3可降低握手延迟,但某些老设备不兼容,需根据客户群决定。
• 小贴士:在启用HTTPS后,用在线工具检测TLS评分并修复弱加密套件。
6.
真实案例:双11流量暴增与DDoS应急处置(具体数据与配置)
• 背景:某国内中型电商在流量峰值前夕测试,源站配置为4vCPU/8GB、公网IP 203.0.113.45、带宽100Mbps。• 攻击情形:在双11当天遭遇混合攻击,峰值攻击流量约为5Gbps(UDP+SYN)并伴随L7每秒50k请求的CC攻击。
• 处理过程:启用高防CDN并将域名切至CNAME后,边缘清洗后到达源站的流量被控制在正常峰值(最大250Mbps,平均80Mbps)。
• 配置举例:回源使用HTTPS,回源IP仅允许高防出口段访问;WAF规则启用严格模式,单IP请求速率限制10 req/s。
• 效果数据:攻击前源站CPU飙至95%,启用高防后CPU稳定在30%-40%,页面响应时间由平均3.5s降至0.6s。
• 结论:提前接入并测试高防策略、设置回源白名单与合理的速率限制,是成功抵御大规模攻击的关键。
7.
常见新手错误与排错清单(易忽略的问题集合)
• 暴露源站IP:常见于邮件、WHOIS历史或第三方API,建议彻底排查历史记录。• DNS缓存问题:忘记降低TTL,导致切换后旧解析仍指向原IP,建议切换前TTL设低并等待刷新。
• 端口支持不足:部分高防不代理非标准端口(如软电话或自定义游戏端口),启用前确认列表。
• 日志与监控缺失:未开启边缘与源站日志,攻防过程中无法定位绕过点或误判原因。
• 证书不匹配:上传证书未包含回源主机名,导致回源握手失败,源站返回502/524等错误。
• 测试不足:没有做压测或演练,不知道防护阈值是否合适,建议在业务低谷做演练。
8.
关键配置示例与参考表格(便于复制的配置与性能对比)
• 以下为示例对比表,展示启用前后主观性能与资源占用变化,便于决策参考。| 项目 | 启用前 | 启用后 |
|---|---|---|
| 带宽峰值到源站 | 100Mbps | 平均80Mbps,峰值250Mbps |
| CPU占用 | 95% | 30%-40% |
| 页面响应(平均) | 3.5s | 0.6s |
| 清洗能力 | 无 | 5Gbps+L7清洗 |
| WAF/速率限制 | 未配置 | 已启用(单IP 10 req/s) |
• 推荐的源站防火墙规则示例(允许高防回源,阻断其他公网):iptables示例:iptables -A INPUT -s <高防出口IP段> -j ACCEPT; iptables -A INPUT -p tcp --dport 443 -j DROP。
• 最后建议:上线前做一次全面演练、备份配置并记录接入流程,必要时联系供应商演练SLA应急响应。