-

棋牌运营商如何通过棋牌游戏cdn防攻击 降低宕机风险
2026/9/6 -

cdn玩游戏与P2P混合加速在降低延迟方面的对比研究
2026/7/13 -

cdn网页游戏加速 网页游戏加载慢问题用CDN如何快速定位和解决
2026/7/7 -

白皮书解读 CDN在游戏场景用于实时数据与静态资源的最佳实践
2026/9/25 -

中小团队如何决策游戏需要cdn加速器吗与成本测算方法
2026/6/14 -

对比测试帮助你高防cdn怎么看各厂商性能差异结论
2026/9/3
专家总结高防cdn的优势有哪些适配不同业务模型的建议
专家概述:最好、最佳与最便宜的选择如何平衡
围绕标题论述,选择高防CDN时常面临“最好、最佳、最便宜”的权衡。对希望最大程度保障服务器可用性的企业,最好是选择具备多节点Anycast、清洗中心和完整WAF能力的方案;对预算敏感的中小企业,可优先考虑按量计费或基础清洗阈值高性价比产品;而最佳方案通常是混合部署:核心业务走高防链路,非关键流量走普通CDN或自建节点以控制成本。
什么是高防CDN及其与服务器的关系
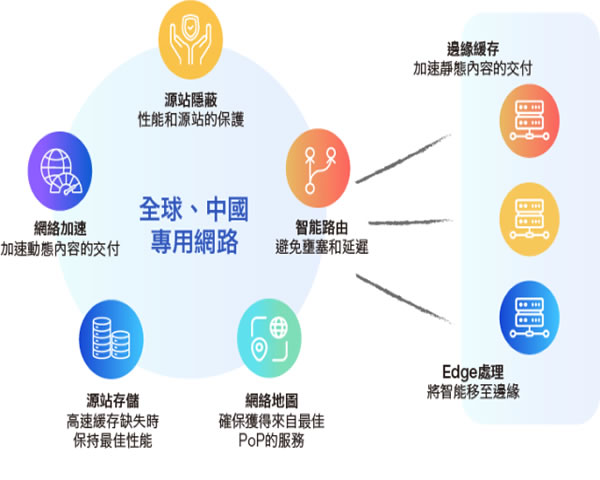
高防CDN是在传统CDN基础上加强DDoS防护、流量清洗与访问控制的网络加速与安全服务。它通过在边缘节点与清洗中心拦截异常流量,保护源站服务器不被耗尽资源,从而提高业务稳定性与响应速度。
核心优势一:强抗DDoS与保护可用性
最直观的优势是对各类DDoS、CC攻击的高效拦截。高防节点可在边缘就地吸收或将异常流量引流到清洗中心,避免源站服务器CPU/带宽被耗尽,保证正常用户访问,尤其适合对可用性要求高的业务。
核心优势二:全球加速与负载均衡
通过Anycast路由和智能调度,高防CDN在提升全球访问速度的同时承担负载均衡职能,减轻源站服务器压力,缩短响应链路,提高并发处理能力,对于跨地域业务非常关键。
核心优势三:应用层安全与访问控制
大多数高防CDN集成WAF、Bot管理、速率限制等功能,可在边缘实现细粒度访问控制,防止漏洞利用、爬虫抓取和刷单等行为,从源头上减轻后端服务器处理负担。
成本与部署:如何做到既安全又省钱
预算有限时,可采用按需清洗、阈值触发和混合域名策略。核心API与支付域名走高防,静态资源走普通CDN或OSS直出,既保证关键业务安全,又将整体费用控制在合理范围。
适配不同业务模型的建议:电商与企业站
电商高峰期流量暴涨且易成为攻击目标,建议全站入口走高防,并与CDN缓存策略结合,减少对源站服务器的动态请求。结合WAF规则和验证码机制可进一步降低风险。
适配不同业务模型的建议:游戏与直播
游戏与直播对低时延和稳定带宽要求高。推荐使用边缘清洗+就近接入的高防CDN,并在源站部署弹性伸缩与专用带宽,确保在清洗流量情况下仍保持低延迟体验。
适配不同业务模型的建议:金融与SaaS
金融级与SaaS业务强调合规与数据完整性,除了高防能力,应选支持TLS终端、日志审计及多因子访问控制的产品,并将关键业务后端服务器置于私有网络中,仅允许高防节点访问。
服务器与架构整合实操建议
在服务器端,建议:(1) 源站开启最小端口暴露与访问白名单;(2) 配置真实IP回源与速率限制;(3) 使用健康检查与自动伸缩;(4) 打通日志链路用于攻击溯源和策略优化。
选型与运维:SLA、扩展性与支持能力
选型时关注清洗带宽、节点分布、SLA承诺、技服响应时效与二次防护能力。运维上建立DDoS预案、定期演练并与供应商签署应急流程,确保遇攻击时能迅速切换策略保护服务器
总结:按需选型,兼顾性能与成本
高防CDN能显著提升服务器的可用性与抗攻击能力。不同业务应根据流量特性、延迟敏感度和合规需求做差异化部署:核心业务优先高防,次级流量走普通CDN或自建缓存,通过混合架构达到“最好效果、最佳性能与最经济成本”的平衡。